Altersverifikation & Kinderschutz: Wo die Festung ihre Tore öffnet
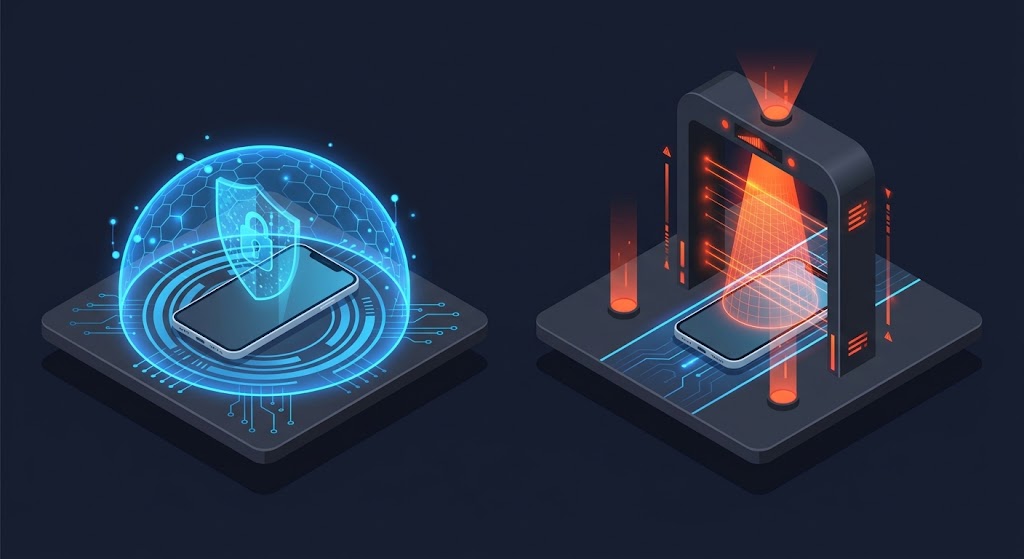
Während klassische Client-Sicherheitsmaßnahmen darauf ausgelegt sind, den eigenen Rechner oder das Smartphone wie eine Festung nach außen abzusichern, kehrt die Debatte um Jugendschutz und Altersverifikation dieses Prinzip um.
Systeme wie Google Family Link, Apples Bildschirmzeit oder Filterregeln im heimischen Router sind reine Werkzeuge im unmittelbaren Umfeld. Die Kontrolle verbleibt auf dem Endgerät oder im lokalen Netzwerk. Die Verantwortung und Konfiguration liegt direkt bei den Erziehungsberechtigten.
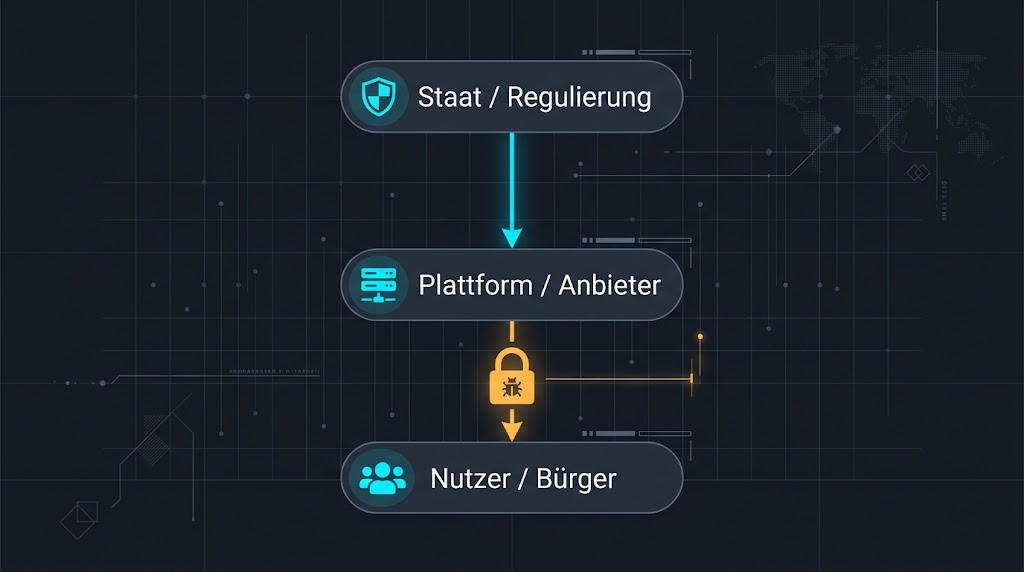
Gesetzliche Vorgaben zur Altersverifikation verlangen zunehmend den Nachweis von Identitäts- oder Altersdaten gegenüber externen Anbietern, um Zugang zu Inhalten zu erhalten. Hierbei verschiebt sich der Fokus von der lokalen Konfiguration hin zu einer zentralisierten Prüfinfrastruktur.
| Dimension | Elternmodell (Lokal) | Staats- / Provider-Modell (Zentral) |
|---|---|---|
| Steuerung | Individuell im Einzelfall | Kollektiv per Gesetz / Vorschrift |
| Reichweite | Betrifft nur das eigene Kind / Gerät | Erfasst alle Nutzer (Generalerfassung zur Altersbestimmung) |
| Exit-Mechanismus | Erlischt mit Volljährigkeit | Infrastruktur bleibt dauerhaft bestehen |
| Risikozone | Fehlkonfiguration / Umgehung vor Ort | Zentrales Einfallstor / Hackbarkeit der Prüfstelle |
Jede externe Kontrollinstanz stellt technisch ein potenzielles Angriffsziel dar. Wird die Verifikationsstelle selbst beschädigt oder gehackt, betrifft das nicht nur den Zugang zu einzelnen Diensten, sondern bedroht die hinterlegten Identitätsdaten aller erfassten Nutzer.
Der Konflikt bewegt sich zwischen zwei Positionen:
• Befürworter betonen den gesetzlichen Auftrag zum Jugendschutz und die Notwendigkeit, Minderjährige vor ungeeigneten Inhalten im Netz wirksam zu schirmen.
• Kritiker warnen vor dem Aufbau einer flächendeckenden Identifikationsinfrastruktur, dem Risiko von Datenlecks und der potenziellen Gewöhnung an permanente Zugangskontrollen im Internet.
• Anregung: Technisch wäre eine sparsame Lösung, ein "Zero-Knowledge-Nachweis" (über 18 / unter 13) lokal auf dem Gerät ohne zentrale Speicherung und ohne weitere Infos sinnvoll. In der Praxis enden viele Systeme dennoch bei Ausweis, Gesichtskennung, etc.